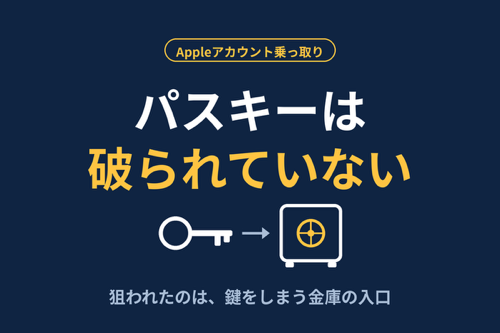
最近、「パスキーが破られた」という話がXで広まっています。結論から言うと、これは正確ではありません。破られたのはパスキーではなく、パスキーをしまっているAppleアカウントやGoogleアカウントの方です。
鍵が壊されたのではなく、鍵をしまった金庫の入口から入られた。そう考えると、今やるべきことが見えてきます。
何が起きているのか
日本経済新聞によると、スマホに紐づくAppleやGoogleのアカウントを乗っ取り、証券口座で不正取引をした疑いのある事案が、9月24日に明らかになりました。日本証券業協会が、加盟する証券会社に顧客への注意喚起を求めています。
これを受けて、SBI証券が10月2日、SMBC日興証券が10月6日に、同じ趣旨の注意喚起を出しました。
ここで間違えやすい点が2つあります。1つ目は、SBI証券の注意喚起は他社で報告された事案を踏まえたもので、同社は10月8日に、自社の口座での被害は確認されていないと追記していることです。2つ目は、SBI証券もSMBC日興証券も、自社のシステムから情報が漏れたわけではないと説明していることです。パスキーの仕組みそのものが突破されたとも、公表されていません。
つまり、攻撃者はAppleアカウントやGoogleアカウントを足がかりにして、そこに保存されていたパスキーやパスワードを使った疑いがある、という話です。証券会社の入口ではなく、その手前の入口を狙われています。
先に見るのは、サービスごとのパスワードではなく土台
「パスワードを変えなきゃ」と思ったとき、多くの人は大事なサービスから順に変えようとします。でも、順番はその前に1つあります。
iPhoneのパスワードアプリには、あらゆるサービスのパスワードやパスキーが入っています。つまりAppleアカウントは、全部の鍵が入っている金庫です。個別のサービスを直すより先に、まずこの金庫の扉を確かめます。
見るのは、次の4つです。
1つ目は、Appleアカウントのパスワードが、他のどのパスワードとも似ていない、唯一無二のものになっているか。
2つ目は、パスキーを設定しているか。
3つ目は、2ファクタ認証(2段階認証)を設定しているか。
4つ目は、復旧用の連絡先が、信頼できる人になっているか。あわせて、復旧用のメールアドレスや電話番号が、今も自分のものかも見ておきます。SBI証券も、この登録情報の確認を呼びかけています。
この4つが確認できて、はじめて個別のサービスの話に入れます。
個別のサービスは、大切なものから順に変える
土台が固まったら、乗っ取られたくないサービスを、大切なものから順にパスワード変更していきます。
コツは、他のパスワードと全く関連性のないものに変えることです。一部でも同じ文字列が入っていたら、使い回しと同じです。人間が自分で考えると、どうしても似てしまいます。ここは自分で考えず、iPhoneのパスワードアプリに考えてもらうのが一番確実です。
もう一段進めるなら、パスキーを設定したうえで、従来のログインパスワードを無効にする方法もあります。SBI証券も、パスキーの利用とログインパスワードの無効化を呼びかけています。使い回しのパスワードが残っていても、そこから入られる道を、先にふさげます。
手口は、人をだます方に寄っている
今回の流れで見えてくる手口は、技術を破るというより、人を動かす方に寄っています。
たとえば、「セキュリティ向上のため、パスキーを再登録してください」というSMSや、サポートを名乗る電話です。SBI証券は、こうした案内に従わないよう呼びかけています。また、自分では何もしていないのに「新しいデバイスからのサインイン」の確認が出たときは、迷わず許可しないことです。
そして、確認番号を求められたら、相手が誰でも口には出さないこと。これは、金庫の合鍵を自分から渡してしまわないための、最後の砦だと思います。
まとめ
今回の話を一文にすると、「鍵は無事でも、金庫の合鍵を渡したら終わり」です。
パスワードを変える前に、まずAppleアカウントの4か所を見る。パスワードは唯一無二か、パスキーは設定したか、2ファクタ認証は入っているか、復旧用連絡先は信頼できるか。5分もかからない確認ですが、全部の鍵を守る効果が一番大きいところです。
なお、不正ログインの手口の中でどれが最も多いかは、私が調べた範囲では確認できていません。漏洩したIDとパスワードを使った手当たり次第の攻撃は、以前から続く代表的な手口として知られています。その点でも、パスワードの使い回しをなくすことは、今回の話とは別に、今すぐできる対策です。